Domain sicherheitsprobleme.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsprobleme.de um.
Sind Sie am Kauf der Domain
sicherheitsprobleme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsprobleme.de kaufen?
Was sind effektive Methoden zur Erkennung und Vermeidung von Phishing-Angriffen?
Schulung der Mitarbeiter in Bezug auf Phishing-Techniken und -Anzeichen. Implementierung von Multi-Faktor-Authentifizierung für zusätzliche Sicherheit. Regelmäßige Überprüfung und Aktualisierung von Sicherheitsrichtlinien und -maßnahmen. **
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **

Ähnliche Suchbegriffe für Phishing-Erkennung
Top-Angebote
Produkte zum Begriff Phishing-Erkennung:
-
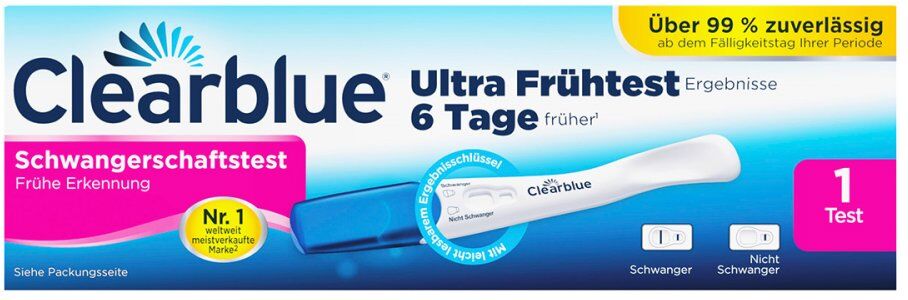
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Breitkopf & Härtel Fach(v)erkennungBreitkopf & Härtel Fach(v)erkennung – Stimmfachdiagnose im Gesangsunterricht: Fachbuch zur Verbesserung des Gesangsunterrichts, von Jan Tamaru, herausgegeben von Thomas Frenzel und Klaus Steffes-Holländer, mit zahlreichen Beispiele und Fallstudien, ISBN 9783765104886, BV 488, 17 x 24 cm, 192 Seiten, in deutscher Sprache39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
3M 4298 Primertücher ohne UV ErkennungSpeziell in Verbindung mit 3M Acrylic Foam doppelseitigem Klebebändern eignet sich der Scotchmount 4298UV Haftvermittler / Primer für eine Vielzahl von Kunststoffarten, die im Automobilbau Verwendung ...14,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
Top-Angebote
Produkte zum Begriff Phishing-Erkennung:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
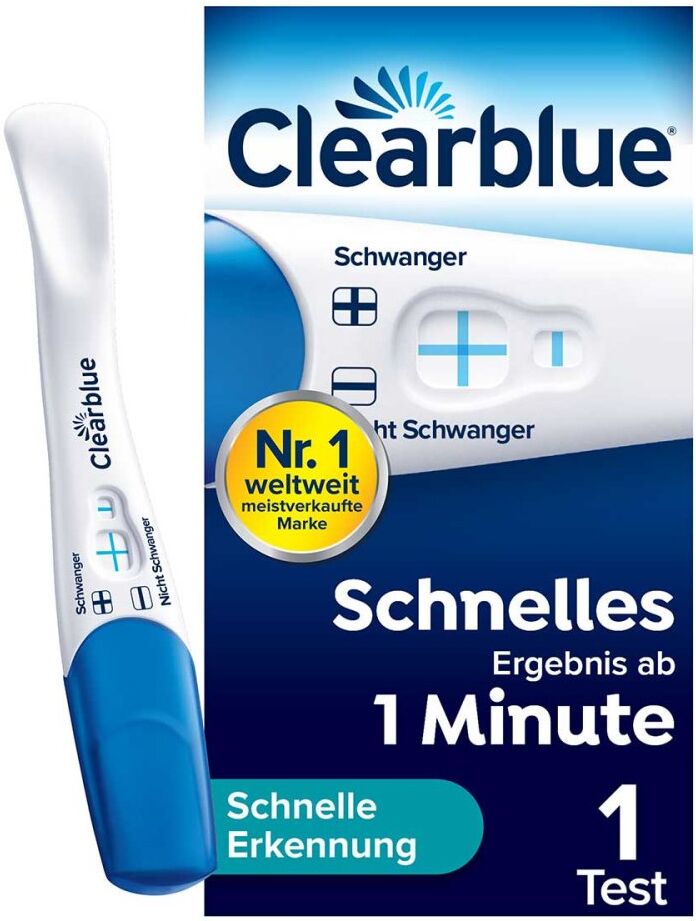
Clearblue Schwangerschaftstest schnelle ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest schnelle Erkennung Clearblue Schwangerschaftstest schnelle Erkennung - Schnell und zuverlässigAlle Clearblue Schwangerschaftstests sind ÜBER 99% ZUVERLÄSSIG in der Erkennung einer Schwangerschaft ab dem Fälligkeitstag Ihrer Periode, für ein eindeutiges und zuverlässiges Ergebnis, wenn Sie es am dringendsten benötigen. SCHNELLES ERGEBNIS: Wenn Sie vermuten,schwanger zu sein, möchten Sie möglichst schnell Klarheit.Der Clearblue Schwangerschaftstest Schnelle Erkennung kann Ihnen das Ergebnis „Schwanger“ INNERHALB VON 1 MINUTE anzeigen, wenn Sie ab dem Tag des Ausbleibens Ihrer Periode testen. Warten Sie 3 Minuten, bis sich das Ergebnis „Nicht Schwanger“ bestätigt. EINDEUTIGES ERGEBNIS: Die Ergebnisse dieses Schwangerschaftstests sind EINDEUTIG UND EINFACH ABZULESEN: „+“ für Schwanger, „-“ für Nicht Schwanger. EINFACH IN DER ANWENDUNG: Dank seiner besonders breiten, sich färbenden Testspitze, um anzuzeigen, dass der Test funktioniert, und dem ergonomisch geformten Griff zur einfachen Probeaufnahme ist er ein BESONDERS EINFACH ANZUWENDENDER Schwangerschaftstest zur Heimanwendung. Außerdem hilft unsere Clearblue Floodguard(TM)-Technologie dabei, die häufigste Ursache für gemeldete Benutzerfehler – zu starke Befeuchtung des Teststreifens – um über 70% zu reduzieren. NR. 1 WELTWEIT MEISTVERKAUFTE MARKE: Clearblue ist die Nr. 1 weltweit meistverkaufte Marke*, mit mehr als 40 Jahren Wissenschaft.Vor dem Testen sehen Sie möglicherweise eine schwache horizontale Linie im Ergebnisfenster. Nach dem Testen verdunkelt sich diese Linie, um Ihnen das Ablesen Ihres Ergebnisses zu erleichtern, entweder „Schwanger“ (+) oder „Nicht Schwanger“ (-).*Bei Schwangerschafts und Fruchtbarkeitstests zur Heimanwendung. Unabhängige Marktforschungsdaten internationale Verkäufe.Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest schnelle Erkennung7,36 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Clearblue Schwangerschaftstest frühe ErkennungAnwendungsgebiet von Clearblue Schwangerschaftstest frühe ErkennungClearblue Schwangerschaftstest frühe Erkennung liefert Ergebnisse 6 Tage vor dem Ausbleiben der Periode („Ausbleiben der Periode“ bezieht sich auf den Tag nach dem Fälligkeitstag Ihrer Periode). Ab dem Fälligkeitstag Ihrer Periode über 99 % zuverlässig. Bei 79 % der Proben, die in einer Laboruntersuchung getestet wurden, konnte die Schwangerschaft bis zu 6 Tage vor dem Ausbleiben der Periode erkannt werden (dies entspricht 5 Tage vor dem Fälligkeitstag der Periode).Wirkstoffe / Inhaltsstoffe / ZutatenClearblue Schwangerschaftstest frühe Erkennung enthält:HCG-TestzoneGegenanzeigenLesen Sie vor der Durchführung eines Tests grundsätzlich die Anweisungen der Hersteller der Medikamente durch, die Sie gerade einnehmen. Medikamente, die hCG enthalten, und bestimmte seltene Erkrankungen können zu falschen Positiv-Ergebnissen führen. Eileiterschwangerschaften oder eine kürzliche Schwangerschaft, auch wenn diese nicht ausgetragen wurde, können zu irreführenden Ergebnissen führen. Wenn Sie kurz vor oder in den Wechseljahren sind, können Sie ein falsches Ergebnis „Schwanger“ erhalten, obwohl Sie nicht schwanger sind. Hormontherapien mit Clomiphencitrat, gängige Schmerzmittel, Alkohol, Antibiotika oder die Antibabypille sollten KEINE Auswirkungen auf den Test haben. Wenn Sie unerwartete Ergebnisse erhalten, sollten Sie Ihren Arzt kontaktieren.DosierungAnwendungsempfehlung von Clearblue Schwangerschaftstest frühe Erkennung: Dieser Test ist für die Verwendung zu Hause bestimmt. Für Kinder unzugänglich aufbewahren. Lesen Sie die beigefügte Gebrauchsanweisung vor Gebrauch des Produkts sorgfältig durch.HinweiseFür den Selbsttest zu Hause. Ausschließlich zur Verwendung in der In-vitro-Diagnostik. Nicht zur inneren Anwendung. Nicht wiederverwenden.Für Kinder unzugänglich aufbewahren.Bei 2 °C bis 30 °C aufbewahren.Bei Aufbewahrung im K�8,56 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Breitkopf & Härtel Fach(v)erkennungBreitkopf & Härtel Fach(v)erkennung – Stimmfachdiagnose im Gesangsunterricht: Fachbuch zur Verbesserung des Gesangsunterrichts, von Jan Tamaru, herausgegeben von Thomas Frenzel und Klaus Steffes-Holländer, mit zahlreichen Beispiele und Fallstudien, ISBN 9783765104886, BV 488, 17 x 24 cm, 192 Seiten, in deutscher Sprache39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind effektive Methoden zur Erkennung und Vermeidung von Phishing-Angriffen?
Schulung der Mitarbeiter in Bezug auf Phishing-Techniken und -Anzeichen. Implementierung von Multi-Faktor-Authentifizierung für zusätzliche Sicherheit. Regelmäßige Überprüfung und Aktualisierung von Sicherheitsrichtlinien und -maßnahmen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme immer auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Das Bewusstsein für Phishing- und Betrugstechniken sollte geschärft werden, um verdächtige E-Mails und Links zu erkennen und zu vermeiden. Die Verwendung von Antiviren- und Anti-Malware-Software kann ebenfalls dazu beitragen, die Sicherheit vor Online-Bedrohungen zu erhöhen. **
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke, einzigartige Passwörter verwenden. Außerdem sollten sie sicherstellen, dass ihre Software und Betriebssysteme regelmäßig aktualisiert werden, um Sicherheitslücken zu schließen. Es ist auch wichtig, vorsichtig bei der Weitergabe persönlicher Informationen online zu sein und verdächtige E-Mails oder Links zu vermeiden. Schließlich können Unternehmen und Privatpersonen auch in Sicherheitssoftware investieren, um ihre Geräte vor Malware und anderen Bedrohungen zu schützen. **
-
Wie können Unternehmen und Privatpersonen sich vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Antivirenprogramme auf dem neuesten Stand sind, um Malware zu verhindern. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und niemals persönliche oder vertrauliche Informationen preiszugeben. Darüber hinaus können Unternehmen und Privatpersonen auch Schulungen und Sensibilisierungskampagnen durchführen, um Mitarbeiter und sich selbst über die neuesten Online-Bedrohungen auf dem Laufenden zu halten. **
Ähnliche Suchbegriffe für Phishing-Erkennung
-
3M 4298 Primertücher ohne UV ErkennungSpeziell in Verbindung mit 3M Acrylic Foam doppelseitigem Klebebändern eignet sich der Scotchmount 4298UV Haftvermittler / Primer für eine Vielzahl von Kunststoffarten, die im Automobilbau Verwendung ...14,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können sich Unternehmen und Privatpersonen vor Online-Bedrohungen wie Phishing, Malware und Identitätsdiebstahl schützen?
Unternehmen und Privatpersonen können sich vor Online-Bedrohungen schützen, indem sie regelmäßig ihre Passwörter aktualisieren und starke Passwörter verwenden. Zudem sollten sie sicherstellen, dass ihre Software und Betriebssysteme stets auf dem neuesten Stand sind, um Sicherheitslücken zu schließen. Es ist wichtig, verdächtige E-Mails und Links zu vermeiden und nur auf vertrauenswürdige Websites zuzugreifen. Zusätzlich können Unternehmen und Privatpersonen auch Sicherheitssoftware wie Antivirenprogramme und Firewalls nutzen, um sich vor Malware und anderen Bedrohungen zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.