Domain sicherheitsprobleme.de kaufen?
Wir ziehen mit dem Projekt
sicherheitsprobleme.de um.
Sind Sie am Kauf der Domain
sicherheitsprobleme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sicherheitsprobleme.de kaufen?
Wie können Unternehmen ihre Netzwerksicherheit und Systemleistung effektiv überwachen, um potenzielle Bedrohungen frühzeitig zu erkennen?
Unternehmen können ihre Netzwerksicherheit und Systemleistung effektiv überwachen, indem sie Firewalls, Intrusion Detection Systems und Antivirus-Software implementieren. Zudem sollten regelmäßige Sicherheitsaudits und Penetrationstests durchgeführt werden, um Schwachstellen aufzudecken. Ein Security Information and Event Management (SIEM) System kann helfen, potenzielle Bedrohungen frühzeitig zu erkennen und angemessen darauf zu reagieren. **
Wie kann man die Systemleistung herausfinden?
Die Systemleistung kann auf verschiedene Weisen herausgefunden werden. Eine Möglichkeit ist die Verwendung von Benchmark-Software, die speziell entwickelt wurde, um die Leistung des Systems zu testen und zu bewerten. Eine andere Möglichkeit ist die Überprüfung der Hardware-Spezifikationen des Systems, wie Prozessor, Arbeitsspeicher und Grafikkarte, um eine grobe Einschätzung der Leistungsfähigkeit zu erhalten. Zudem kann man die tatsächliche Leistung des Systems durch die Ausführung von anspruchsvollen Aufgaben oder Spielen beurteilen. **
Ähnliche Suchbegriffe für Systemleistung
Top-Angebote
Produkte zum Begriff Systemleistung:
-
Siemens ET 200SP, CM DP für ET 200SP CPU, Analog, Systemleistung, IP20, Mehrfarbig, 19.2-28.8 V, 117 mmEigenschaften - SIMATIC DP, CM PROFIBUS-DP für ET 200SP CPU Modul m- PROFIBUS-DP-Schnittst- (9-polig Sub-D Buchse) DP-Master für 125 DP-slaves, DP-Slave- Mit SIMATIC ET 200SP bietet Siemens Ihnen ein multifunktionales und dezentrales Peripheriesystem, das aufgrund seiner platzsparenden Bauweise ganz einfach in Betrieb genommen werden kann- Es ist für die Schutzart IP20 zugelassen und für den Einbau in einem kompakten Schaltkasten konzipiert- ?????- Darüber hinaus bietet Ihnen das SIMATIC ET 200SP ein breites Spektrum an unterschiedlichen sowie schnellen Kommunikationswegen- ???Aufgrund der Integration des MultiFeldbus Interfacemoduls IM155-6MF sind Sie jederzeit flexibel und können das für Ihre Applikation optimale Protokoll verwenden, da durch diese Funktion mehrere Ethernet Protokolle unterstützt werden.??- ?Montage und Service werden durch ein einheitliches Kennzeichnungssystem, das auf Referenzkennzeichnungsschildern und Anschlussbelegungen mit Farbkodierung basiert, vereinfacht- ?569,00 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
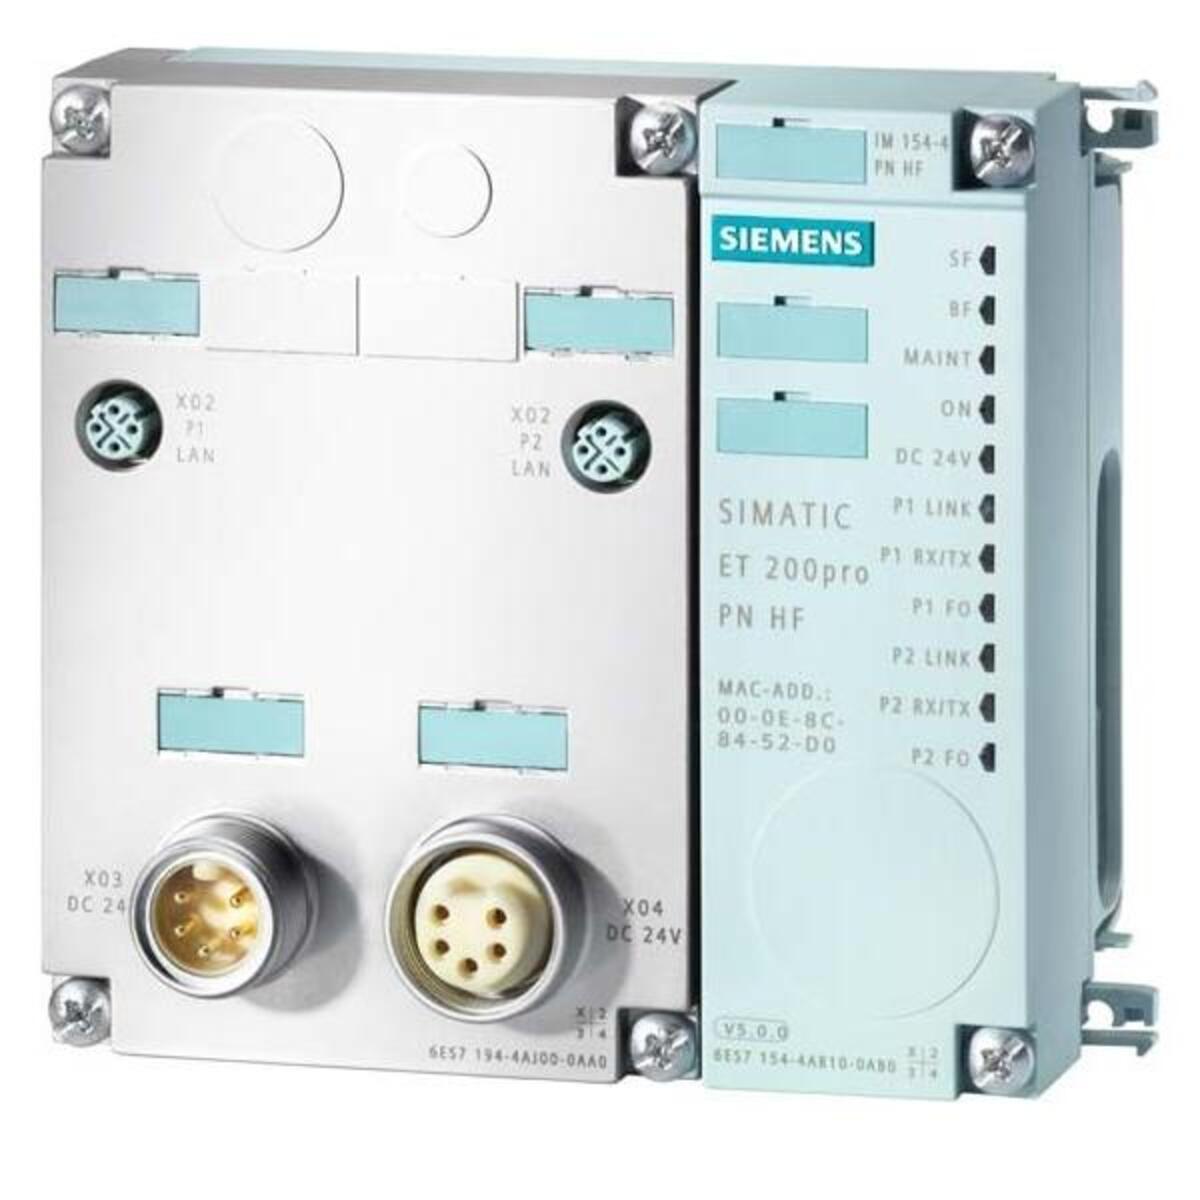
Siemens ET 200pro, IM 154-4 PN HF, Analog, Systemleistung, Mehrfarbig, 20.4-28.8 V, 130 mm, 544 gSiemens Dig.Industr. PROFINET Interface-Modul 6ES7154-4AB10-0AB0 Hersteller:Siemens Dig.Industr. Bezeichnung:PROFINET Interface-Modul IM154-4 PN, High Fea Typ:6ES7154-4AB10-0AB0 Versorgungsspannung bei DC:20,4..28,8 V Spannungsart der Versorgungsspannung:DC Unterstützt Protokoll für TCP/IP:nein Unterstützt Protokoll für PROFIBUS:nein Unterstützt Protokoll für CAN:nein Unterstützt Protokoll für INTERBUS:nein Unterstützt Protokoll für ASI:nein Unterstützt Protokoll für KNX:nein Unterstützt Protokoll für MODBUS:nein Unterstützt Protokoll für Data-Highway:nein Unterstützt Protokoll für DeviceNet:nein Unterstützt Protokoll für SUCONET:nein Unterstützt Protokoll für LON:nein Unterstützt Protokoll für SERCOS:nein Unterstützt Protokoll für PROFINET IO:ja Unterstützt Protokoll für PROFINET CBA:nein Unterstützt Protokoll für Foundation Fieldbus:nein Unterstützt Protokoll für EtherNet/IP:nein Unterstützt Protokoll für AS-Interface Safety at Work:nein Unterstützt Protokoll für DeviceNet Safety:nei434,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
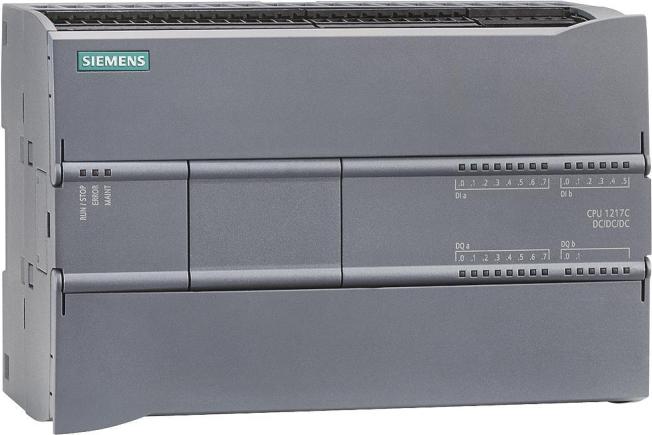
Siemens CPU 1217C, DC/DC/DC, 14DI/10DO/2AI/2AO, Analog, Systemleistung, Mehrfarbig, 20.4-28.8 V, 100 mm, 504 gSiemens Dig.Industr. Kompakt CPU S7-1200 6ES7217-1AG40-0XB0 Hersteller:Siemens Dig.Industr. Bezeichnung:Kompakt CPU S7-1200 DC/DC/DC Typ:6ES7217-1AG40-0XB0 Versorgungsspannung bei AC 50 Hz:0 V Versorgungsspannung bei AC 60 Hz:0 V Versorgungsspannung bei DC:20,4..28,8 V Spannungsart der Versorgungsspannung:DC Ausführung:kompakt Bearbeitungszeit (1K, Binäranweisung):0,08 ms Anzahl der HW-Schnittstellen Industrial Ethernet:1 Anzahl der Schnittstellen PROFINET:1 Anzahl der analogen Ausgänge:2 Anzahl der analogen Eingänge:2 Anzahl der digitalen Eingänge:14 Anzahl der digitalen Ausgänge:10 Mit optischer Schnittstelle:nein Unterstützt Protokoll für TCP/IP:ja Unterstützt Protokoll für PROFIBUS:ja Unterstützt Protokoll für CAN:nein Unterstützt Protokoll für EtherCAT:nein Unterstützt Protokoll für INTERBUS:nein Unterstützt Protokoll für ASI:ja Unterstützt Protokoll für KNX:nein Unterstützt Protokoll für MODBUS:ja Unterstützt Protokoll für Data-Highway:nein Unterstützt Protokoll für DeviceNet:nei1276,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die wichtigsten Aufgaben und Verantwortlichkeiten eines Serveradministrators in Bezug auf die Netzwerksicherheit, die Systemleistung und die Benutzerunterstützung?
Ein Serveradministrator ist verantwortlich für die Sicherheit des Netzwerks, indem er Firewalls, Antivirensoftware und andere Sicherheitsmaßnahmen implementiert und überwacht. Zudem optimiert er die Systemleistung, indem er regelmäßige Wartungsarbeiten durchführt, die Ressourcennutzung überwacht und Engpässe identifiziert. Darüber hinaus unterstützt er die Benutzer, indem er technische Probleme löst, Schulungen anbietet und die Einhaltung von Richtlinien und Vorschriften sicherstellt. Schließlich ist er auch für die Datensicherung und Wiederherstellung verantwortlich, um die Integrität und Verfügbarkeit der Daten zu gewährleisten. **
-
Was sind die grundlegenden Aufgaben und Verantwortlichkeiten eines Serveradministrators in Bezug auf die Netzwerksicherheit, die Systemleistung und die Benutzerverwaltung?
Ein Serveradministrator ist verantwortlich für die Sicherheit des Netzwerks, indem er Firewalls, Antivirensoftware und andere Sicherheitsmaßnahmen implementiert und überwacht. Zudem ist er für die Überwachung der Systemleistung verantwortlich, um Engpässe zu identifizieren und die Leistung zu optimieren. Darüber hinaus verwaltet der Serveradministrator Benutzerkonten, Zugriffsrechte und Berechtigungen, um die Sicherheit der Systeme zu gewährleisten und den reibungslosen Ablauf des Netzwerks zu unterstützen. Schließlich ist er auch für die regelmäßige Aktualisierung und Wartung der Server- und Netzwerksysteme verantwortlich, um die Sicherheit und Leistung zu gewährleisten. **
-
Wie hoch ist die Systemleistung bei Autos mit Hybridantrieb?
Die Systemleistung bei Autos mit Hybridantrieb kann je nach Modell und Hersteller variieren. In der Regel liegt die Systemleistung jedoch zwischen 100 und 400 PS. Die genaue Leistung hängt von der Kombination aus Verbrennungsmotor und Elektromotor ab. **
-
Welche Tools und Technologien werden in der IT-Administration eingesetzt, um die Netzwerksicherheit zu gewährleisten und die Systemleistung zu optimieren?
In der IT-Administration werden Tools wie Firewalls, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) eingesetzt, um die Netzwerksicherheit zu gewährleisten. Diese Tools überwachen den Datenverkehr und erkennen potenzielle Bedrohungen, um sie zu blockieren oder zu isolieren. Zur Optimierung der Systemleistung werden Technologien wie Virtualisierung, Cloud Computing und automatisierte Skripte eingesetzt. Diese ermöglichen es, Ressourcen effizienter zu nutzen, Workloads zu verteilen und repetitive Aufgaben zu automatisieren. Zusätzlich werden Monitoring-Tools eingesetzt, um die Leistung von Netzwerken, Servern und Anwendungen zu überwachen. Diese Tools liefern Echtzeitdaten und Warnungen, um Probleme frühzeitig zu erkennen und zu beheben. Schließlich spielen auch Verschlüss **


Welche Tools und Technologien werden in der IT-Administration eingesetzt, um die Netzwerksicherheit zu gewährleisten und die Systemleistung zu optimieren?
In der IT-Administration werden Tools wie Firewalls, Intrusion Detection Systems und Antivirensoftware eingesetzt, um die Netzwerksicherheit zu gewährleisten. Zudem werden Technologien wie Virtual Private Networks (VPNs) genutzt, um sichere Verbindungen zu ermöglichen. Zur Optimierung der Systemleistung kommen Monitoring-Tools zum Einsatz, die die Leistung von Servern, Netzwerken und Anwendungen überwachen. Automatisierungstechnologien wie Konfigurationsmanagement-Tools helfen dabei, wiederkehrende Aufgaben effizient zu erledigen und die Systemleistung zu optimieren. **
Welche Tools und Techniken werden in der IT-Administration eingesetzt, um die Netzwerksicherheit zu gewährleisten und die Systemleistung zu optimieren?
In der IT-Administration werden verschiedene Tools wie Firewalls, Intrusion Detection Systems und Antivirensoftware eingesetzt, um die Netzwerksicherheit zu gewährleisten. Zudem werden Techniken wie regelmäßige Sicherheitsupdates, Patch-Management und Verschlüsselung eingesetzt, um die Systemleistung zu optimieren und Sicherheitslücken zu schließen. Netzwerk-Monitoring-Tools werden verwendet, um die Leistung des Netzwerks zu überwachen und Engpässe zu identifizieren, während Virtualisierungstechnologien eingesetzt werden, um Ressourcen effizienter zu nutzen und die Systemleistung zu optimieren. Durch den Einsatz von automatisierten Konfigurationsmanagement-Tools können Administratoren außerdem die Konsistenz und Sicherheit der Systeme gewährleisten. **
Top-Angebote
Produkte zum Begriff Systemleistung:
-
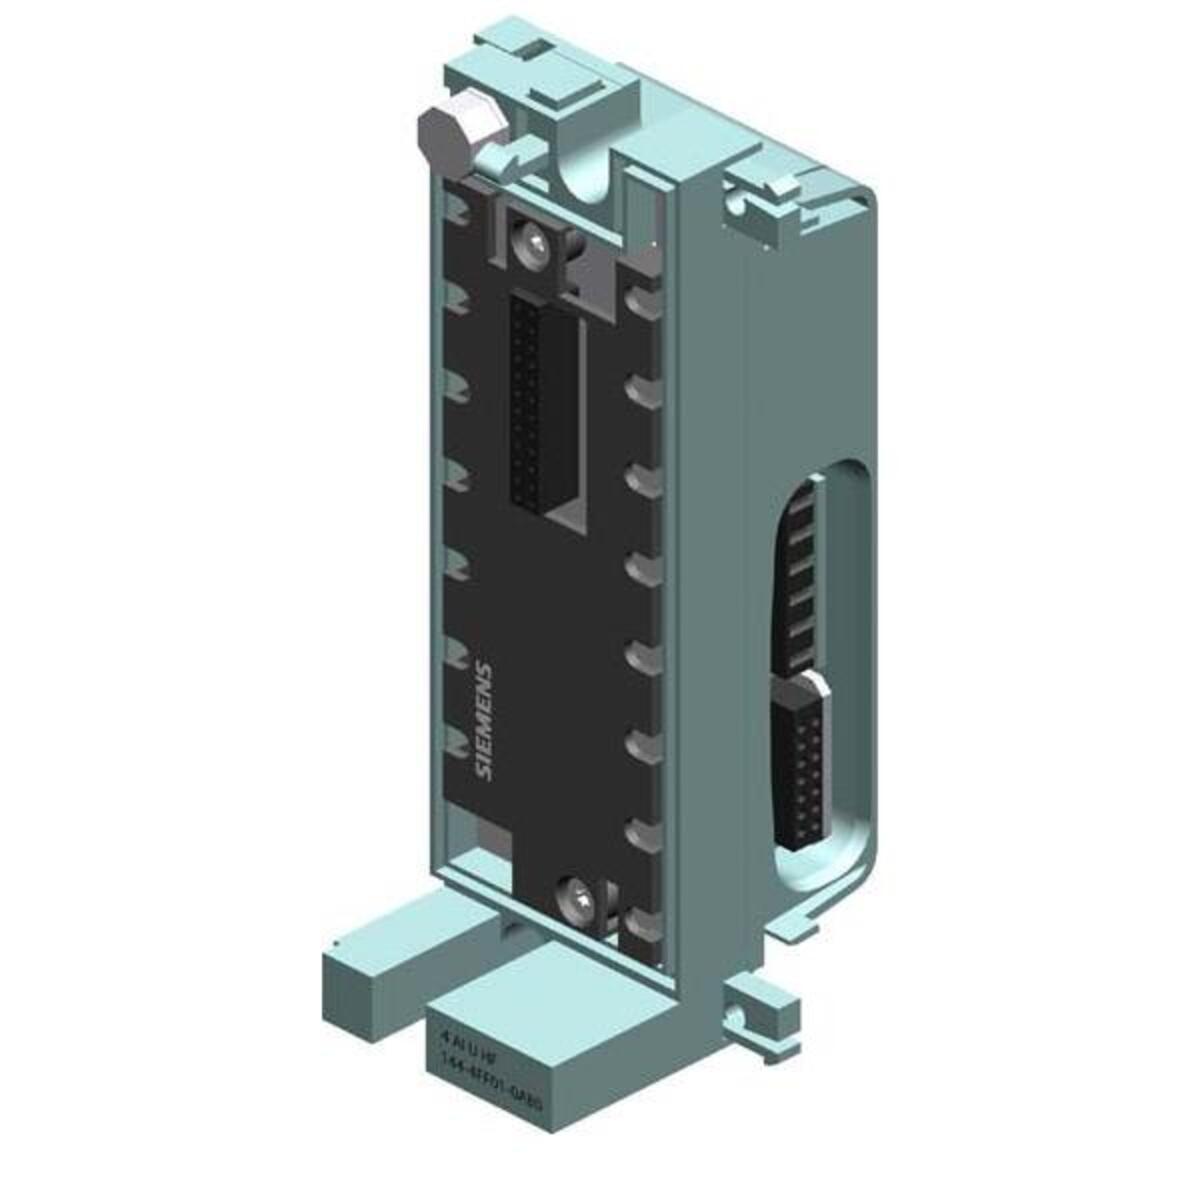
Siemens ET 200pro, EM 4AI-U HF, Analog, Systemleistung, Mehrfarbig, 20.4-28.8 V, 130 mm, 182 gSiemens Dig.Industr. SIMATIC DP 6ES7144-4FF01-0AB0 Hersteller:Siemens Dig.Industr. Bezeichnung:SIMATIC DP 4 AI U Typ:6ES7144-4FF01-0AB0 Versorgungsspannung bei DC:20,4..28,8 V Spannungsart der Versorgungsspannung:DC Eingang, Strom:nein Eingang, Spannung:ja Eingang, Widerstand:nein Eingang, Widerstandsthermometer:nein Eingang, Thermoelement:nein Eingangssignal konfigurierbar:ja Auflösung der Analogeingänge:15 Bit Anzahl der analogen Eingänge:4 Analoge Eingänge konfigurierbar:ja Unterstützt Protokoll für TCP/IP:nein Unterstützt Protokoll für PROFIBUS:nein Unterstützt Protokoll für CAN:nein Unterstützt Protokoll für INTERBUS:nein Unterstützt Protokoll für ASI:nein Unterstützt Protokoll für KNX:nein Unterstützt Protokoll für MODBUS:nein Unterstützt Protokoll für Data-Highway:nein Unterstützt Protokoll für DeviceNet:nein Unterstützt Protokoll für SUCONET:nein Unterstützt Protokoll für LON:nein Unterstützt Protokoll für PROFINET IO:nein Unterstützt Protokoll für PROFINET CBA:nein Unterstützt505,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens ET 200SP, AI 8xRTD/TC 2-Wire HF, Analog, Systemleistung, IP20, Mehrfarbig, 19.2-28.8 V, 73 mmSiemens Dig.Industr. Eingangsmodul Analog 6ES7134-6JF00-0CA1 Hersteller:Siemens Dig.Industr. Bezeichnung:Eingangsmodul Analog AI 8xRTD/TV Typ:6ES7134-6JF00-0CA1 Versorgungsspannung bei AC 50 Hz:0 V Versorgungsspannung bei AC 60 Hz:0 V Versorgungsspannung bei DC:19,2..28,8 V Spannungsart der Versorgungsspannung:DC Eingang, Strom:nein Eingang, Spannung:ja Eingang, Widerstand:ja Eingang, Widerstandsthermometer:ja Eingang, Thermoelement:ja Eingangssignal konfigurierbar:ja Auflösung der Analogeingänge:16 Bit Anzahl der analogen Eingänge:8 Analoge Eingänge konfigurierbar:ja Analoge Ausgänge konfigurierbar:ja Unterstützt Protokoll für TCP/IP:nein Unterstützt Protokoll für PROFIBUS:nein Unterstützt Protokoll für CAN:nein Unterstützt Protokoll für INTERBUS:nein Unterstützt Protokoll für ASI:nein Unterstützt Protokoll für KNX:nein Unterstützt Protokoll für MODBUS:nein Unterstützt Protokoll für Data-Highway:nein Unterstützt Protokoll für DeviceNet:nein Unterstützt Protokoll für SUCONET:nein Unter411,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens ET 200SP, CM DP für ET 200SP CPU, Analog, Systemleistung, IP20, Mehrfarbig, 19.2-28.8 V, 117 mmEigenschaften - SIMATIC DP, CM PROFIBUS-DP für ET 200SP CPU Modul m- PROFIBUS-DP-Schnittst- (9-polig Sub-D Buchse) DP-Master für 125 DP-slaves, DP-Slave- Mit SIMATIC ET 200SP bietet Siemens Ihnen ein multifunktionales und dezentrales Peripheriesystem, das aufgrund seiner platzsparenden Bauweise ganz einfach in Betrieb genommen werden kann- Es ist für die Schutzart IP20 zugelassen und für den Einbau in einem kompakten Schaltkasten konzipiert- ?????- Darüber hinaus bietet Ihnen das SIMATIC ET 200SP ein breites Spektrum an unterschiedlichen sowie schnellen Kommunikationswegen- ???Aufgrund der Integration des MultiFeldbus Interfacemoduls IM155-6MF sind Sie jederzeit flexibel und können das für Ihre Applikation optimale Protokoll verwenden, da durch diese Funktion mehrere Ethernet Protokolle unterstützt werden.??- ?Montage und Service werden durch ein einheitliches Kennzeichnungssystem, das auf Referenzkennzeichnungsschildern und Anschlussbelegungen mit Farbkodierung basiert, vereinfacht- ?569,00 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Siemens ET 200pro, IM 154-4 PN HF, Analog, Systemleistung, Mehrfarbig, 20.4-28.8 V, 130 mm, 544 gSiemens Dig.Industr. PROFINET Interface-Modul 6ES7154-4AB10-0AB0 Hersteller:Siemens Dig.Industr. Bezeichnung:PROFINET Interface-Modul IM154-4 PN, High Fea Typ:6ES7154-4AB10-0AB0 Versorgungsspannung bei DC:20,4..28,8 V Spannungsart der Versorgungsspannung:DC Unterstützt Protokoll für TCP/IP:nein Unterstützt Protokoll für PROFIBUS:nein Unterstützt Protokoll für CAN:nein Unterstützt Protokoll für INTERBUS:nein Unterstützt Protokoll für ASI:nein Unterstützt Protokoll für KNX:nein Unterstützt Protokoll für MODBUS:nein Unterstützt Protokoll für Data-Highway:nein Unterstützt Protokoll für DeviceNet:nein Unterstützt Protokoll für SUCONET:nein Unterstützt Protokoll für LON:nein Unterstützt Protokoll für SERCOS:nein Unterstützt Protokoll für PROFINET IO:ja Unterstützt Protokoll für PROFINET CBA:nein Unterstützt Protokoll für Foundation Fieldbus:nein Unterstützt Protokoll für EtherNet/IP:nein Unterstützt Protokoll für AS-Interface Safety at Work:nein Unterstützt Protokoll für DeviceNet Safety:nei434,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Netzwerksicherheit und Systemleistung effektiv überwachen, um potenzielle Bedrohungen frühzeitig zu erkennen?
Unternehmen können ihre Netzwerksicherheit und Systemleistung effektiv überwachen, indem sie Firewalls, Intrusion Detection Systems und Antivirus-Software implementieren. Zudem sollten regelmäßige Sicherheitsaudits und Penetrationstests durchgeführt werden, um Schwachstellen aufzudecken. Ein Security Information and Event Management (SIEM) System kann helfen, potenzielle Bedrohungen frühzeitig zu erkennen und angemessen darauf zu reagieren. **
-
Wie kann man die Systemleistung herausfinden?
Die Systemleistung kann auf verschiedene Weisen herausgefunden werden. Eine Möglichkeit ist die Verwendung von Benchmark-Software, die speziell entwickelt wurde, um die Leistung des Systems zu testen und zu bewerten. Eine andere Möglichkeit ist die Überprüfung der Hardware-Spezifikationen des Systems, wie Prozessor, Arbeitsspeicher und Grafikkarte, um eine grobe Einschätzung der Leistungsfähigkeit zu erhalten. Zudem kann man die tatsächliche Leistung des Systems durch die Ausführung von anspruchsvollen Aufgaben oder Spielen beurteilen. **
-
Was sind die wichtigsten Aufgaben und Verantwortlichkeiten eines Serveradministrators in Bezug auf die Netzwerksicherheit, die Systemleistung und die Benutzerunterstützung?
Ein Serveradministrator ist verantwortlich für die Sicherheit des Netzwerks, indem er Firewalls, Antivirensoftware und andere Sicherheitsmaßnahmen implementiert und überwacht. Zudem optimiert er die Systemleistung, indem er regelmäßige Wartungsarbeiten durchführt, die Ressourcennutzung überwacht und Engpässe identifiziert. Darüber hinaus unterstützt er die Benutzer, indem er technische Probleme löst, Schulungen anbietet und die Einhaltung von Richtlinien und Vorschriften sicherstellt. Schließlich ist er auch für die Datensicherung und Wiederherstellung verantwortlich, um die Integrität und Verfügbarkeit der Daten zu gewährleisten. **
-
Was sind die grundlegenden Aufgaben und Verantwortlichkeiten eines Serveradministrators in Bezug auf die Netzwerksicherheit, die Systemleistung und die Benutzerverwaltung?
Ein Serveradministrator ist verantwortlich für die Sicherheit des Netzwerks, indem er Firewalls, Antivirensoftware und andere Sicherheitsmaßnahmen implementiert und überwacht. Zudem ist er für die Überwachung der Systemleistung verantwortlich, um Engpässe zu identifizieren und die Leistung zu optimieren. Darüber hinaus verwaltet der Serveradministrator Benutzerkonten, Zugriffsrechte und Berechtigungen, um die Sicherheit der Systeme zu gewährleisten und den reibungslosen Ablauf des Netzwerks zu unterstützen. Schließlich ist er auch für die regelmäßige Aktualisierung und Wartung der Server- und Netzwerksysteme verantwortlich, um die Sicherheit und Leistung zu gewährleisten. **
Ähnliche Suchbegriffe für Systemleistung
-
Siemens CPU 1217C, DC/DC/DC, 14DI/10DO/2AI/2AO, Analog, Systemleistung, Mehrfarbig, 20.4-28.8 V, 100 mm, 504 gSiemens Dig.Industr. Kompakt CPU S7-1200 6ES7217-1AG40-0XB0 Hersteller:Siemens Dig.Industr. Bezeichnung:Kompakt CPU S7-1200 DC/DC/DC Typ:6ES7217-1AG40-0XB0 Versorgungsspannung bei AC 50 Hz:0 V Versorgungsspannung bei AC 60 Hz:0 V Versorgungsspannung bei DC:20,4..28,8 V Spannungsart der Versorgungsspannung:DC Ausführung:kompakt Bearbeitungszeit (1K, Binäranweisung):0,08 ms Anzahl der HW-Schnittstellen Industrial Ethernet:1 Anzahl der Schnittstellen PROFINET:1 Anzahl der analogen Ausgänge:2 Anzahl der analogen Eingänge:2 Anzahl der digitalen Eingänge:14 Anzahl der digitalen Ausgänge:10 Mit optischer Schnittstelle:nein Unterstützt Protokoll für TCP/IP:ja Unterstützt Protokoll für PROFIBUS:ja Unterstützt Protokoll für CAN:nein Unterstützt Protokoll für EtherCAT:nein Unterstützt Protokoll für INTERBUS:nein Unterstützt Protokoll für ASI:ja Unterstützt Protokoll für KNX:nein Unterstützt Protokoll für MODBUS:ja Unterstützt Protokoll für Data-Highway:nein Unterstützt Protokoll für DeviceNet:nei1276,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sarid, Yishai: SchwachstellenSchwachstellen , Ein junger IT-Spezialist und begehrtester Aufspürer von Sicherheitslücken bekommt immer größere und politisch brisantere Aufträge, verdrängt ethische Skrupel und kann sich gleichzeitig immer weniger zurücknehmen, sein Können auch privat einzusetzen. Eine erschreckend aktuelle, packende Bestandsaufnahme heutiger Datenkriminalität. Leicht war es nie: Sivs Vater ist ständig pleite, seine Mutter geht mit einem Arzt fremd, und seine jüngere Schwester ist in die Drogensucht abgerutscht. Auch bei den Frauen kann er nicht punkten. Aber als professioneller Hacker - der Beste und Begehrteste in seinem Fach - wird er auf Händen getragen. Seine Aufträge in Israel und im Ausland werden politisch immer brisanter. Als er in einem europäischen Land ein Abhörsystem für Mobiltelefone installieren muss, um Regimekritiker ausfindig zu machen, kommen bei ihm erste ethische Skrupel auf. Einerseits redet er sich ein, nur seinen Job zu erfüllen - und andererseits kann er es immer weniger lassen, Sicherheitslücken von Smartphones mehr und mehr auch für private Zwecke zu nutzen ... , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Sarid, Yishai, Übersetzung: Achlama, Ruth, Seitenzahl/Blattzahl: 288, Keyword: Computerkriminalität; Cyperspace; Datenkriminalität; Ethik; Hacker; Hacking; IT-Spezialist; Politthriller; Regimekritiker; Sicherheitslücken; Spannungsroman; ethische Bedenken; moralischer Konflikt; Überwachung, Fachschema: Israel / Roman, Erzählung~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV), Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Kriminalromane und Mystery~Computerkriminalität, Hacking, Region: Europa~Israel, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Politthriller/Justizthriller, Thema: Nervenkitzeln, Text Sprache: ger, Originalsprache: heb, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kein + Aber, Verlag: Kein + Aber, Verlag: Kein & Aber AG, Länge: 182, Breite: 127, Höhe: 27, Gewicht: 282, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783036996349, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie hoch ist die Systemleistung bei Autos mit Hybridantrieb?
Die Systemleistung bei Autos mit Hybridantrieb kann je nach Modell und Hersteller variieren. In der Regel liegt die Systemleistung jedoch zwischen 100 und 400 PS. Die genaue Leistung hängt von der Kombination aus Verbrennungsmotor und Elektromotor ab. **
-
Welche Tools und Technologien werden in der IT-Administration eingesetzt, um die Netzwerksicherheit zu gewährleisten und die Systemleistung zu optimieren?
In der IT-Administration werden Tools wie Firewalls, Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS) eingesetzt, um die Netzwerksicherheit zu gewährleisten. Diese Tools überwachen den Datenverkehr und erkennen potenzielle Bedrohungen, um sie zu blockieren oder zu isolieren. Zur Optimierung der Systemleistung werden Technologien wie Virtualisierung, Cloud Computing und automatisierte Skripte eingesetzt. Diese ermöglichen es, Ressourcen effizienter zu nutzen, Workloads zu verteilen und repetitive Aufgaben zu automatisieren. Zusätzlich werden Monitoring-Tools eingesetzt, um die Leistung von Netzwerken, Servern und Anwendungen zu überwachen. Diese Tools liefern Echtzeitdaten und Warnungen, um Probleme frühzeitig zu erkennen und zu beheben. Schließlich spielen auch Verschlüss **
-
Welche Tools und Technologien werden in der IT-Administration eingesetzt, um die Netzwerksicherheit zu gewährleisten und die Systemleistung zu optimieren?
In der IT-Administration werden Tools wie Firewalls, Intrusion Detection Systems und Antivirensoftware eingesetzt, um die Netzwerksicherheit zu gewährleisten. Zudem werden Technologien wie Virtual Private Networks (VPNs) genutzt, um sichere Verbindungen zu ermöglichen. Zur Optimierung der Systemleistung kommen Monitoring-Tools zum Einsatz, die die Leistung von Servern, Netzwerken und Anwendungen überwachen. Automatisierungstechnologien wie Konfigurationsmanagement-Tools helfen dabei, wiederkehrende Aufgaben effizient zu erledigen und die Systemleistung zu optimieren. **
-
Welche Tools und Techniken werden in der IT-Administration eingesetzt, um die Netzwerksicherheit zu gewährleisten und die Systemleistung zu optimieren?
In der IT-Administration werden verschiedene Tools wie Firewalls, Intrusion Detection Systems und Antivirensoftware eingesetzt, um die Netzwerksicherheit zu gewährleisten. Zudem werden Techniken wie regelmäßige Sicherheitsupdates, Patch-Management und Verschlüsselung eingesetzt, um die Systemleistung zu optimieren und Sicherheitslücken zu schließen. Netzwerk-Monitoring-Tools werden verwendet, um die Leistung des Netzwerks zu überwachen und Engpässe zu identifizieren, während Virtualisierungstechnologien eingesetzt werden, um Ressourcen effizienter zu nutzen und die Systemleistung zu optimieren. Durch den Einsatz von automatisierten Konfigurationsmanagement-Tools können Administratoren außerdem die Konsistenz und Sicherheit der Systeme gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.